Cybersécurité de serveur à Reims : l'IP qui attaque un site est bannie sur tous
Vous préférez attendre qu'une faille soit trouvée sur votre serveur, ou profiter d'un système qui bannit l'IP attaquante avant qu'elle n'arrive chez vous ?
Un réseau de plus de 15 sites piégés repère en continu les robots d'attaque. Dès que l'un d'eux s'en prend à un site du réseau, son adresse est bannie de tous les serveurs protégés en 5 minutes, le vôtre compris. Et votre serveur devient à son tour un poste de guet pour les autres.
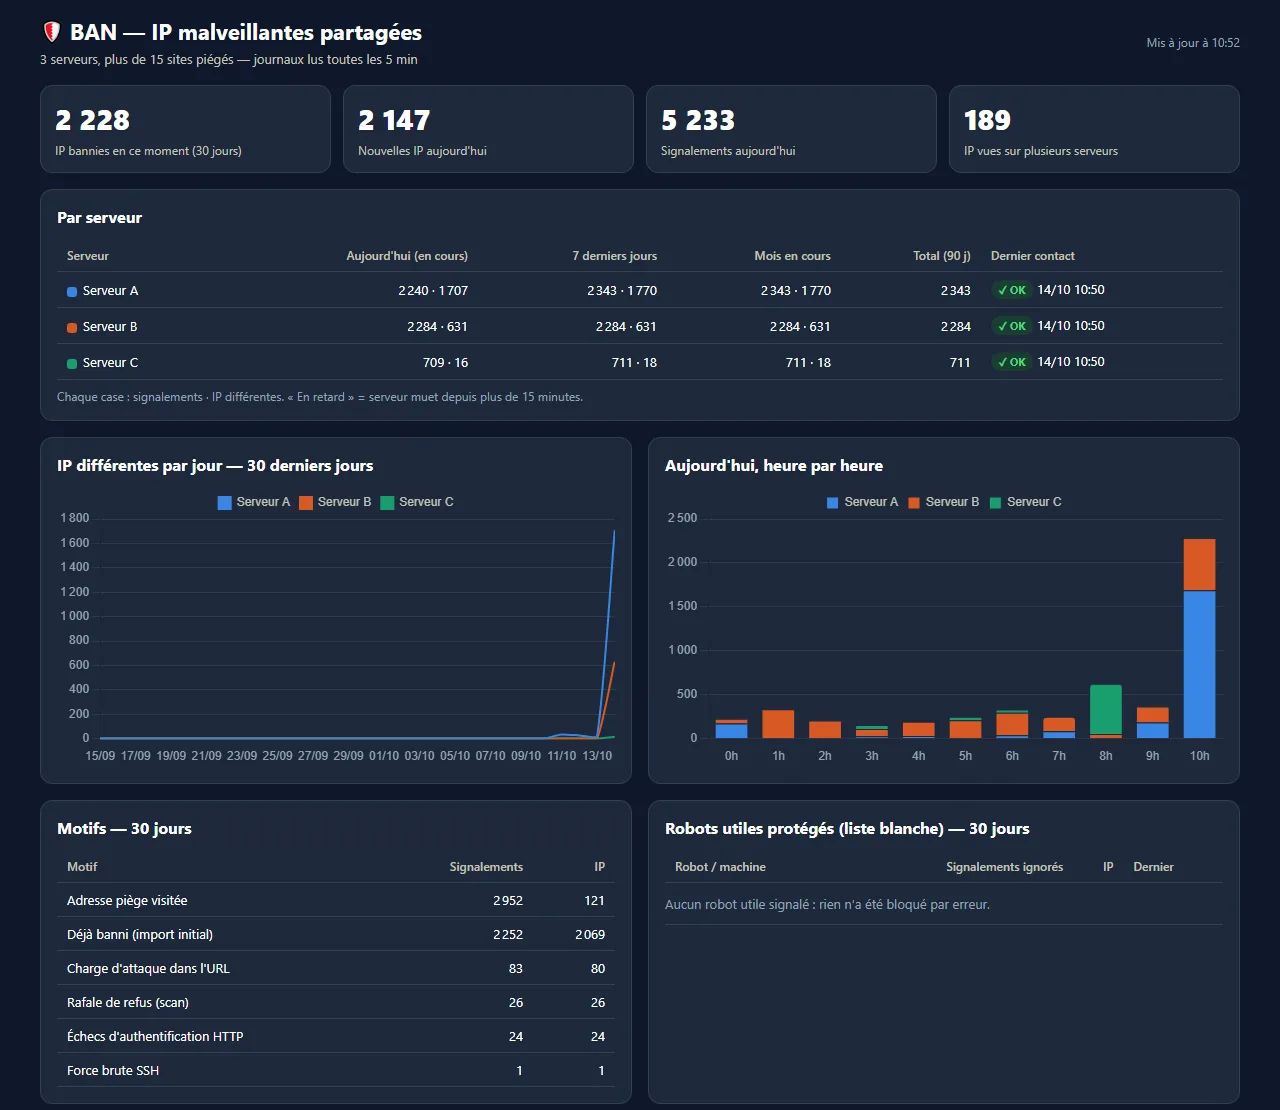
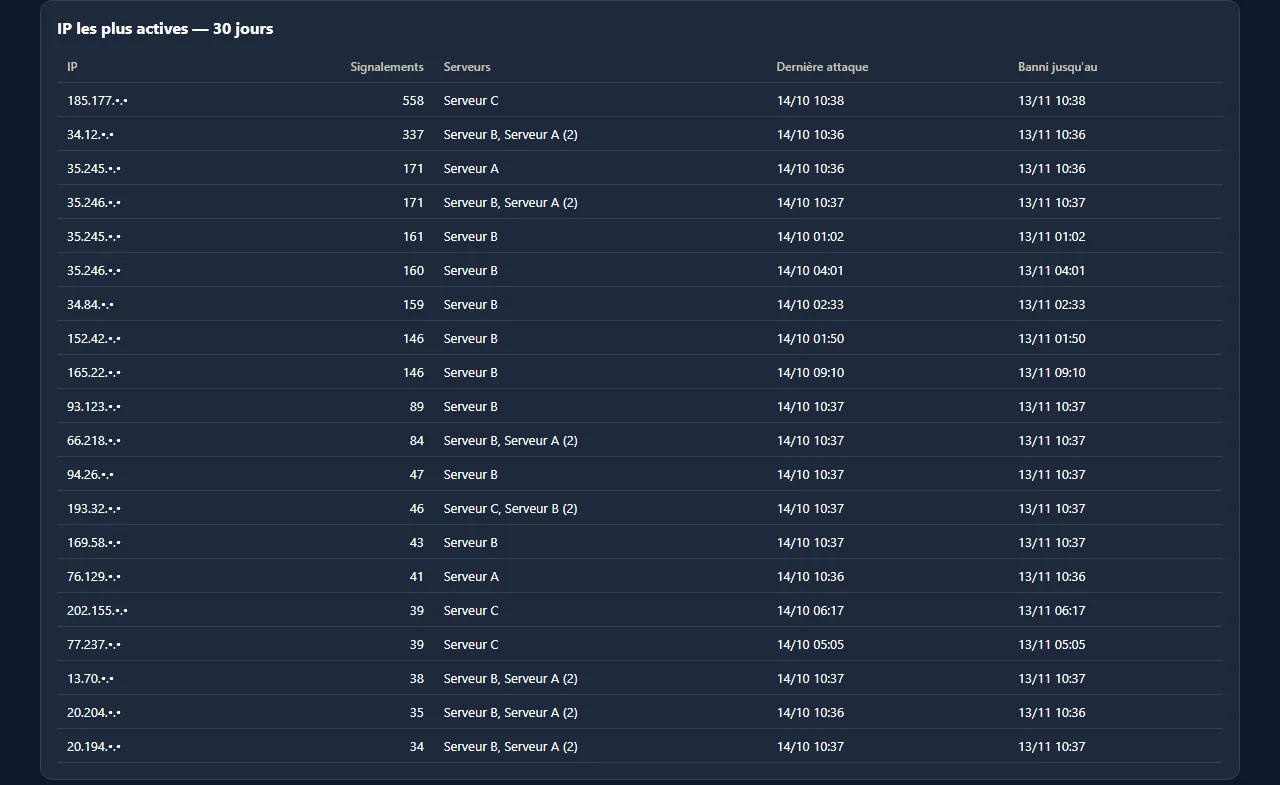
Les chiffres du réseau, sans arrondi
Relevé du 14/10/2026, jour de la mise en service du réseau. Les 189 adresses vues sur plusieurs serveurs sont exactement celles qu'un serveur isolé n'aurait pas pu arrêter à temps.
Comment ça marche
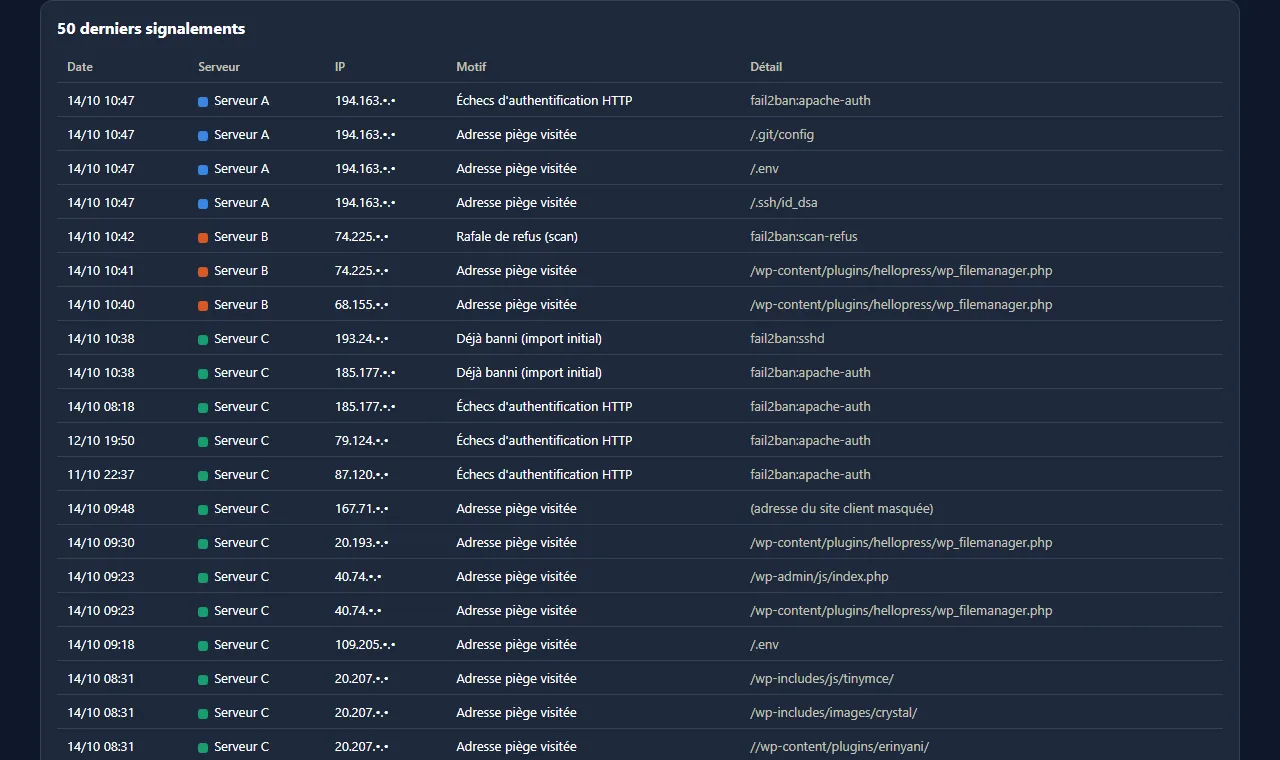
- 1. Les pièges. Les robots d'attaque cherchent les mêmes portes sur tous les sites : fichiers de configuration (
.env,.git), pages d'administration WordPress ou phpMyAdmin, mots de passe SSH, injections dans les adresses. Sur les sites du réseau, ces portes n'existent pas : celui qui frappe est forcément malveillant. - 2. Le tri des journaux. Toutes les 5 minutes, chaque serveur relit ses journaux et les bannissements de son pare-feu, puis envoie les nouvelles adresses à une base centrale hébergée en France.
- 3. Le partage. Chaque serveur protégé récupère la liste commune et bannit ces adresses sur tous ses ports, pendant 30 jours (prolongés si l'adresse revient).
- 4. La liste blanche. Google, Bing, Apple, DuckDuckGo, les robots IA (OpenAI, Perplexity), les paiements Stripe et vos propres adresses ne sont jamais bannis : leurs listes officielles sont rechargées chaque nuit et vérifiées à trois endroits.
Ce que comprend la mise en place
🔍 Scan de votre serveur
- Accès par une clé SSH dédiée, que vous retirez quand vous voulez
- Pare-feu, ports ouverts, configuration SSH
- Mises à jour en retard, Fail2ban existant
- Droits des fichiers sensibles, journaux, certificats
- Rapport écrit des points à corriger, classés par urgence
🛡️ Installation
- Client léger qui lit vos journaux toutes les 5 minutes
- Règle de bannissement dédiée, tous les ports
- Liste blanche : vos IP, vos partenaires, vos services de paiement
- 24 heures d'observation sans bannir avant l'activation
📬 Rapport quotidien
- Chaque matin par e-mail
- IP bloquées chez vous, attaques repérées, adresses visées
- Nouvelles IP ajoutées par le réseau
- Alerte si votre serveur ne répond plus au système
Comment ça se passe
- Premier échange par téléphone ou via le formulaire : type de serveur, sites hébergés, services qui l'appellent automatiquement (paiement, objets connectés, sauvegardes).
- Convention d'intervention et contrat RGPD signés avant tout accès. Vous ajoutez ma clé SSH.
- Scan et rapport : je lis la configuration de votre serveur sans rien modifier et vous remets la liste des points à corriger.
- Installation en mode observation : votre serveur envoie déjà ses attaquants au réseau, mais ne bannit rien pendant 24 heures. Je vérifie qu'aucune adresse utile n'apparaît.
- Activation : les milliers d'adresses du réseau sont bannies chez vous. Vous recevez le premier rapport le lendemain matin.
.env, .git/config et des clés SSH en quelques secondes.Tarifs
| Prestation | Contenu | Prix |
|---|---|---|
| Mise en place | Scan du serveur et rapport, installation, liste blanche personnalisée, 24 h d'observation, activation | 390 € par serveur |
| Serveur supplémentaire | Même client, même configuration | 190 € |
| Protection | Liste commune toutes les 5 minutes, rapport quotidien par e-mail, mises à jour des pièges et des listes blanches | 29 € / mois / serveur |
| Corrections après le scan | Si vous me confiez les corrections du rapport | sur devis |
TVA non applicable, article 293 B du CGI. Sans engagement au-delà du premier mois.
Ce que ce service n'est pas
- Il ne remplace ni les mises à jour, ni les sauvegardes, ni un test d'intrusion : il ferme la porte aux attaquants déjà repérés, ce qui élimine l'essentiel des attaques automatiques.
- Il ne garantit pas « zéro attaque » : un attaquant inconnu du réseau qui vise uniquement votre serveur n'est arrêté qu'à sa première tentative repérée.
- Il demande un serveur Linux avec accès administrateur (VPS, serveur dédié). Un hébergement mutualisé n'est pas compatible.
Pourquoi passer par un freelance de Reims ?
Ce réseau protège mes propres serveurs et ceux de mes clients depuis le premier jour : je l'ai construit, je le surveille, et c'est moi qui interviens sur votre serveur, sans intermédiaire. Développeur web depuis 2005, j'héberge des sites sur des serveurs en France et je sais ce qu'un robot d'attaque cherche, parce que je le vois passer tous les jours dans les journaux.
Protéger mon serveur Tester gratuitement la sécurité et la vitesse de mon site →
Questions fréquentes
Comment une IP peut-elle être bannie avant d'attaquer mon serveur ?
Les robots d'attaque balaient Internet site après site. Dès qu'une IP s'en prend à l'un des sites piégés du réseau (plus de 15 sites sur 3 serveurs), elle est enregistrée dans une base centrale. Votre serveur lit cette liste toutes les 5 minutes et la bannit pendant 30 jours : quand le robot arrive chez vous, la porte est déjà fermée.
Mon serveur est-il compatible ?
Il faut un serveur Linux (Debian ou Ubuntu de préférence) avec un accès administrateur : VPS ou serveur dédié, avec Apache. Nginx et les autres systèmes sont possibles sur devis. Un hébergement mutualisé n'est pas compatible, car on ne peut pas y installer de pare-feu.
Pourquoi une clé SSH et qu'en faites-vous ?
Vous ajoutez une clé SSH qui m'est propre, et vous pouvez la retirer à tout moment. Elle sert au scan de sécurité (lecture de la configuration) puis à l'installation. Je ne copie ni vos données ni vos sites. Une convention d'intervention et un contrat de sous-traitance RGPD sont signés avant tout accès.
Google ou mes clients risquent-ils d'être bloqués ?
Non. Les robots utiles sont en liste blanche d'après les listes officielles de leurs éditeurs, mises à jour chaque nuit : Google, Bing, Apple, DuckDuckGo, robots IA d'OpenAI et de Perplexity, webhooks Stripe. Vos propres IP et celles de vos partenaires sont ajoutées à l'installation. Le système commence par 24 heures d'observation sans bannir, et un faux positif se corrige en moins de 5 minutes.
Que contient le rapport quotidien ?
Chaque matin par e-mail : le nombre d'IP bloquées sur votre serveur, les attaques repérées chez vous (adresses visées, type d'attaque), les nouvelles IP ajoutées par le réseau, et une alerte si votre serveur ne communique plus avec le système.
Est-ce que cela remplace les mises à jour et les sauvegardes ?
Non. Le système ferme la porte aux attaquants déjà repérés, ce qui élimine l'essentiel des attaques automatiques. Il ne remplace ni les mises à jour, ni les sauvegardes, ni un test d'intrusion. Le scan de départ vous indique justement ce qui manque de ce côté.
Que deviennent les IP enregistrées (RGPD) ?
Une adresse IP est une donnée personnelle. Elle est traitée pour la sécurité des serveurs (intérêt légitime), conservée 90 jours au maximum, et la base est hébergée en France. Un contrat de sous-traitance est fourni.
Combien coûte la protection ?
390 € par serveur pour la mise en place (scan, rapport, installation, rodage), 190 € par serveur supplémentaire, puis 29 € par mois et par serveur pour la protection et le rapport quotidien. TVA non applicable (article 293 B du CGI).